Mit Hackern gegen Hacker: Die Post stärkt die digitale Sicherheit
Die Post setzt auf ethische Hacker, um digitale Sicherheit zu erhöhen. Erfahren Sie, wie sie Cyberangriffe erkennt und den Schutz kontinuierlich verbessert.
 Die Schweizerische PostLesezeit 3 Minuten
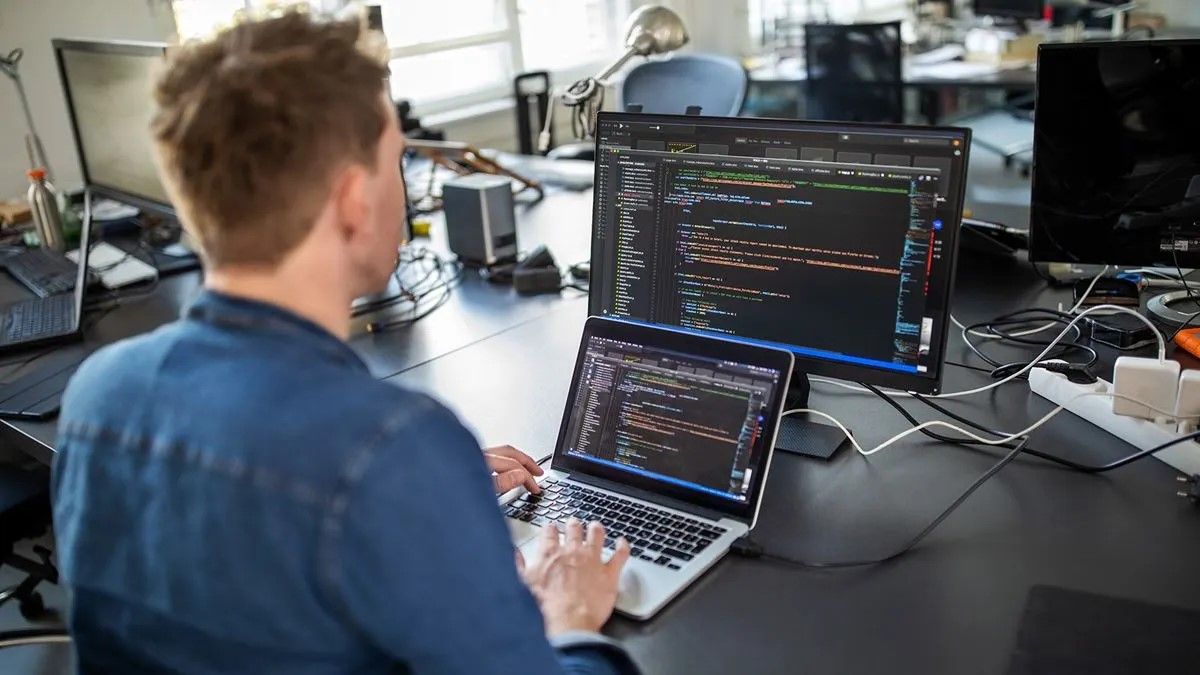
Die Post beauftragt externe Profi-Hacker, ihre digitalen Angebote – von der Paketverfolgung bis zum E-Voting – auf Herz und Nieren zu prüfen. Ziel ist, mögliche Sicherheitslücken (sog. «Bugs») zu finden und zu schliessen, bevor sie von Kriminellen ausgenutzt werden könnten. Für jede gefundene Schwachstelle erhalten die Fachexperten eine finanzielle Belohnung– eine «Bounty».
Kundinnen und Kunden der Post sollen sich jederzeit auf sichere und zuverlässige Angebote verlassen können. Das gilt in der analogen Welt genauso wie im digitalen Bereich. Anstoss für konsequente und regelmässige Sicherheitsprüfungen bei digitalen Services war die Einführung des E-Voting-Systems, wozu die Post viele Rückmeldungen aus der Fach-Community erhalten hatte. Vor kurzem wagte die Post einen weiteren Schritt, den weltweit in diesem Umfang nur wenige Unternehmen gehen: Alle digitalen Services des Unternehmens wurden in das öffentliche Bug-Bounty-Programm überführt – inklusive offenem Zugriff auf den Quellcode, also den Bauplan eines Programms, für Hackerinnen und Hacker.
«Dieser Schritt hat Mut verlangt – und das Wagnis hat sich mehr als gelohnt», betont Marcel Zumbühl, Chief Information Security Officer (CISO) der Post. «In einer Zeit, in der sich die Bedrohungslage rasant verändert, müssen wir als Post Sicherheit neu denken. Durch die Zusammenarbeit mit ethischen Hackerinnen und Hackern schaffen wir nicht nur Vertrauen in unsere digitalen Dienstleistungen, sondern können auch schneller lernen und besser reagieren. Denn wir können von einem Netzwerk mit enorm viel Knowhow profitieren, das wir in diesem Umfang als Unternehmen nie abdecken könnten.»
Zahlen und Fakten zum Bug-Bounty-Programm (Stand Juli 2025):
- Gemeldete Schwachstellen: 2,968
- Bestätigte Schwachstellen: 896 (davon 44 kritische Schwachstellen und 159 ernsthaft)
- Behobene Schwachstellen: 590
- Ausbezahlte Bounties (Prämien): 999’226 Schweizer Franken
- Höchste bisher ausbezahle Prämie: 40’000 Schweizer Franken
Mehr Meldungen und breitere Hacker-Profile – eine Zwischenbilanz
Seit die Hacker im Auftrag der Sicherheit für die Post im Einsatz sind, hat sich die Zahl gemeldeter Schwachstellen deutlich erhöht. Für die Post ist das kein Grund zur Sorge, sondern ein Zeichen funktionierender Sicherheitskultur. «Wir haben dadurch immer ein breiteres Netzwerk von Hackertalenten, die ihr Wissen mit uns teilen», erklärt Zumbühl. Dies sei auch darauf zurückzuführen, dass die Hacker nicht mehr gezielt eingeladen werden, sondern sich selbstständig auf der Plattform registrieren können. So sind die Profile und damit auch die Fertigkeiten der Hacker viel diverser. Aktuell haben sich auf der Plattform über 10’000 Teilnehmende registriert.